O cliente
A F3 Capital é uma consultoria e gestora de investimentos de São Paulo que atua no modelo OCIO (Outsourced Chief Investment Officer), em que o cliente mantém a decisão sobre cada alocação e delega a operação da gestão de investimentos. Segundo a própria empresa, são mais de R$ 5 bilhões sob o modelo OCIO, dois fundos de pensão (EFPCs) atendidos e mais de 25 mil participantes. A equipe reúne profissionais com experiência em gestão de investimentos e atua em mais de 10 classes de ativos, líquidos e ilíquidos, locais e internacionais, além de serviços de ALM, desenho de perfis de investimento e apoio à governança dos clientes.
O setor em que ela opera é grande e regulado. As entidades fechadas de previdência complementar somavam R$ 1,33 trilhão em patrimônio no fim do primeiro semestre de 2025, cerca de 11% do PIB, segundo a Abrapp, e eram 270 entidades ativas em 2026, segundo a Previc. O OCIO ganha espaço como alternativa para entidades que querem gestão profissional sem manter estrutura própria. Para uma gestora nesse mercado, a segurança dos dados, a disponibilidade dos sistemas e a capacidade de comprovar controles a reguladores e a clientes fazem parte do serviço que ela vende.
O desafio
A Darede opera o ambiente AWS da F3 Capital sob contrato MSP desde abril de 2024, que segue vigente e, em contrato complementar, presta serviços de segurança gerenciada, incluindo o MSSP Firewall. Os contratos têm como objetivo conduzir a evolução do ambiente e de seus controles. Sobre essa base, a operação mantém atendimento 24×7, com chamados de alta prioridade respondidos dentro da meta, nota média de satisfação de 5,0 em 5, e 93,8% dos chamados medidos resolvidos dentro da meta contratada.
Uma gestora que lida com a previdência de milhares de participantes responde a reguladores e a clientes por onde os dados ficam, quem acessa e como o ambiente se recupera de uma falha. Quando a Darede aprofundou o diagnóstico de segurança, em 2026, apareceram oportunidades de evolução:
- Governança de várias contas em amadurecimento. O diagnóstico do Security Maturity Model (SMM) apontou espaço de evolução em guardrails multiconta, políticas do AWS Organizations e backup centralizado.
- Superfície de rede a reduzir. A revisão de Security Groups e dos alertas de varredura de portas no GuardDuty indicou a necessidade de limitar o acesso de rede.
- Caminho de rede único em produção. O tráfego de produção atravessava a inspeção central de firewall, o que pedia otimização de latência e de estabilidade de conexão em chamadas críticas da aplicação.
- Acesso a serviços externos com origem a controlar. Era preciso um concentrador de VPN dedicado para restringir a origem do acesso e caminhar para conexão privada.
- Identidade a modernizar. O serviço de autenticação e login único (Keycloak) precisava ser atualizado com plano de retorno, sem afetar os usuários.
- Resposta a incidentes. Era preciso ter alertas no GuardDuty e procedimento de mitigação emergencial para eventos de segurança, inclusive na cadeia de dependências de código.
A solução
A Darede combinou os contratos de MSP 24×7 e MSSP Firewall, e organizou a evolução em marcos acompanhados no Jira e em reuniões de acompanhamento de segurança:
Como a AWS foi usada
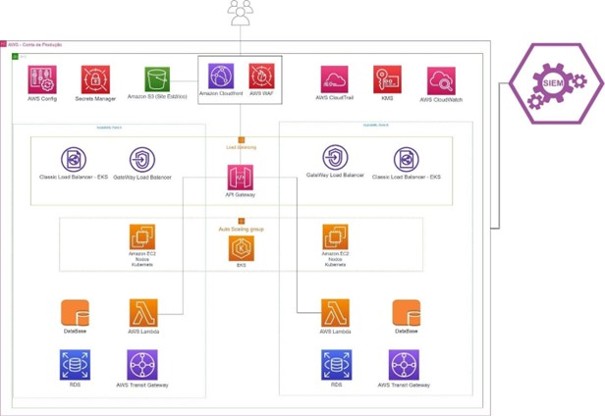
O ambiente da F3 está distribuído em múltiplas contas AWS sob AWS Organizations, nas regiões sa-east-1 (produção) e us-east-1 (não produção e borda). A Darede opera e evolui os seguintes serviços:
Arquitetura