CASES

O cliente

A F3 Capital é uma consultoria e gestora de investimentos de São Paulo que atua no modelo OCIO (Outsourced Chief Investment Officer), em que o cliente mantém a decisão sobre cada alocação e delega a operação da gestão de investimentos. Segundo a própria empresa, são mais de R$ 5 bilhões sob o modelo OCIO, dois fundos de pensão (EFPCs) atendidos e mais de 25 mil participantes. A equipe reúne profissionais com experiência em gestão de investimentos e atua em mais de 10 classes de ativos, líquidos e ilíquidos, locais e internacionais, além de serviços de ALM, desenho de perfis de investimento e apoio à governança dos clientes.
O setor em que ela opera é grande e regulado. As entidades fechadas de previdência complementar somavam R$ 1,33 trilhão em patrimônio no fim do primeiro semestre de 2025, cerca de 11% do PIB, segundo a Abrapp, e eram 270 entidades ativas em 2026, segundo a Previc. O OCIO ganha espaço como alternativa para entidades que querem gestão profissional sem manter estrutura própria. Para uma gestora nesse mercado, a segurança dos dados, a disponibilidade dos sistemas e a capacidade de comprovar controles a reguladores e a clientes fazem parte do serviço que ela vende.

O desafio

A Darede opera o ambiente AWS da F3 Capital sob contrato MSP desde abril de 2024, que segue vigente e, em contrato complementar, presta serviços de segurança gerenciada, incluindo o MSSP Firewall. Os contratos têm como objetivo conduzir a evolução do ambiente e de seus controles. Sobre essa base, a operação mantém atendimento 24×7, com chamados de alta prioridade respondidos dentro da meta, nota média de satisfação de 5,0 em 5, e 93,8% dos chamados medidos resolvidos dentro da meta contratada.

Uma gestora que lida com a previdência de milhares de participantes responde a reguladores e a clientes por onde os dados ficam, quem acessa e como o ambiente se recupera de uma falha. Quando a Darede aprofundou o diagnóstico de segurança, em 2026, apareceram oportunidades de evolução:

  • Governança de várias contas em amadurecimento. O diagnóstico do Security Maturity Model (SMM) apontou espaço de evolução em guardrails multiconta, políticas do AWS Organizations e backup centralizado.
  • Superfície de rede a reduzir. A revisão de Security Groups e dos alertas de varredura de portas no GuardDuty indicou a necessidade de limitar o acesso de rede.
  • Caminho de rede único em produção. O tráfego de produção atravessava a inspeção central de firewall, o que pedia otimização de latência e de estabilidade de conexão em chamadas críticas da aplicação.
  • Acesso a serviços externos com origem a controlar. Era preciso um concentrador de VPN dedicado para restringir a origem do acesso e caminhar para conexão privada.
  • Identidade a modernizar. O serviço de autenticação e login único (Keycloak) precisava ser atualizado com plano de retorno, sem afetar os usuários.
  • Resposta a incidentes. Era preciso ter alertas no GuardDuty e procedimento de mitigação emergencial para eventos de segurança, inclusive na cadeia de dependências de código.

A solução

A Darede combinou os contratos de MSP 24×7 e MSSP Firewall, e organizou a evolução em marcos acompanhados no Jira e em reuniões de acompanhamento de segurança:

Entrega
Efeito para o negócio
Inicio da operação gerenciada 24x7 pela squad MSP 2, com monitoração operacional e de custos
A infraestrutura passa a ter um time responsável o tempo todo, com resposta definida por prioridade, em vez de depender da disponibilidade da equipe interna
Programa de conformidade de segurança pelo AWS Foundational Security Best Practices, com Security Hub, Config, CloudTrail, políticas de controle (SCPs) e regras de Config
Conformidade da conta principal de 30% para 81%, elevando a confiança em um ambiente que sustenta a operação de uma gestora regulada
Operação de eventos de segurança e de custo no Jira, com triagem de GuardDuty e alertas de anomalia de custo
Cada evento passa a ter dono, histórico e prazo, o que dá à F3 rastreabilidade para auditorias
5ª onda do Security Maturity Model: limitação de acesso de rede, gestão multiconţa no Organizations e estratégia de backup centralizado
Fechamento das portas expostas, governança de contas e uma estratégia de backup única, que reduzem a superfície de ataque e organizam a recuperação de dados
Descomissionamento do ambiente pré-sandbox, com validação de dependências
Menos recursos antigos para proteger e pagar
Novo ambiente de produção com hardening, com maturidade SMM aferida em 59% como ponto de partida
A F3 ganha uma nota objetiva de segurança e uma lista priorizada do que corrigir
Resposta a incidente de segurança, com atuação emergencial na AWS a partir de alertas do GuardDuty
Incidente tratado antes de gerar impacto conhecido
Tratamento de incidentes P2 em produção (autenticação e erros 504), com causa raiz registrada
Serviço de login restabelecido e causa raiz registrada, com lições para o desenho da rede
POC do Keycloak, com restauração de snapshot do banco de produção
Validação de que o banco volta a partir de um backup, antes de qualquer mudança em produção
MSSP Firewall: contrato e kick-off de um FortiGate como concentrador de VPN integrado ao Microsoft Entra ID, com monitoração 24x7 e atualizações
Acesso remoto seguro e com origem controlada, e um parceiro responsável por manter o firewall atualizado
Atualização do Amazon EKS em todas as contas
Clusters em versão suportada, sem acumular dívida de atualização
Tratamento de instabilidade de conexões em produção (P2), com estudo de VPC Endpoints para reduzir o tráfego pela inspeção central
Caminho para reduzir a latência nas chamadas críticas
Migração do Keycloak para nova versão, com plano, janela combinada, snapshot final do banco e validação do cliente (nota 5 de 5)
Modelo de mudança com ponto de retorno pronto
Ajustes de rede para a VPN: ALBs internos, CloudFront com WAF na borda e zonas privadas no Route 53
Menos tráfego passando pela inspeção central e base para conexão privada
Análise de riscos em nuvem no CrowdStrike Falcon
Riscos de configuração vistos e tratados em lote

Como a AWS foi usada

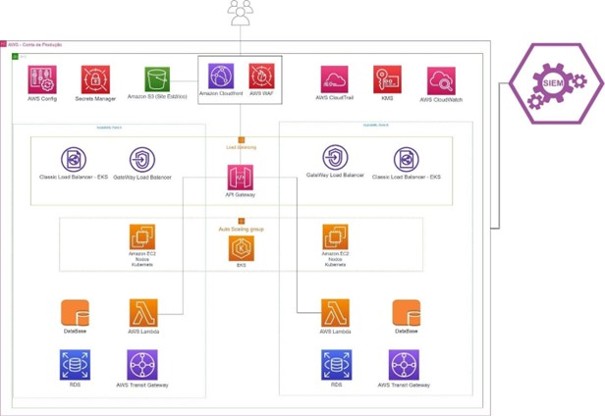
O ambiente da F3 está distribuído em múltiplas contas AWS sob AWS Organizations, nas regiões sa-east-1 (produção) e us-east-1 (não produção e borda). A Darede opera e evolui os seguintes serviços:

Camada
Serviços AWS e de parceiros
Como são usados na operação
Governança multiconta
AWS Organizations, SCPs, IAM, AWS Config, AWS CloudTrail
Contas separadas por ambiente (produção, desenvolvimento, sandbox, rede compartilhada, staging), com regras de controle e trilha de auditoria.
Rede
Transit Gateway, Gateway Load Balancer com FortiGate-VM, VPC Endpoints e PrivateLink, Application Load Balancer, Route 53, CloudFront com AWS WAF
Tráfego entre contas e regiões inspecionado de forma central. Ajustes em 2026 levam parte do tráfego para endpoints privados e ALBs internos, reduzindo a dependência da inspeção central
Acesso remoto
FortiGate como concentrador de VPN, integrado ao Microsoft Entra ID por SAML
Acesso dos times ao ambiente sem expor bancos e serviços à internet. Contrato MSSP Firewall com monitoramento 24x7
Aplicações
Amazon EKS, AWS Lambda, Amazon RDS PostgreSQL, Keycloak para identidade, MongoDB Atlas
EKS atualizado em todas as contas pela Darede. Keycloak e seu banco RDS passam por POC e migração em desenvolvimento antes de produção
Segurança
Amazon GuardDuty, AWS Security Hub, CrowdStrike Falcon (riscos em nuvem), Prowler
Eventos triados no Jira com dono e prazo, gerando chamados de riscos em nuvem via Falcon.
Backup
AWS Backup, snapshots do RDS
Estratégia de backup definida. Snapshot final antes de cada mudança em banco
Custos
AWS Cost Explorer, Budgets, Cost Anomaly Detection, Pier Cloud
Chamados de anomalia de custo tratados e relatórios de infraestrutura e FinOps entregues.

Arquitetura

Resultados

Tema
Antes
Depois
Maturidade de segurança (SMM)
Diagnóstico inicial em 2026, com plano de evolução definido
59% no novo ambiente de produção em mai/2026
Conformidade FSBP da conta principal
30%
81%
Identidade
Keycloak em versão anterior
Keycloak migrado em desenvolvimento, com rollback por snapshot
Plataforma
EK
EKS na última versão em todas as contas
Incidentes críticos
n/d
Zero P1 e todos os P2 com primeira resposta em 4min em média
Latência de rede
Latência e instabilidade de conexão em chamadas críticas
Ajustes aplicados em out/2026
Satisfação
n/d
5,0 de 5

CONHEÇA OUTROS CASES

Não há resumo por ser um post protegido.

A C-One é uma plataforma global de inteligência tributária integrada aos principais ecossistemas ERP, Marketplace, e-commerce, SCM e meios de pagamento de mercado.

A NEOASSIST (NEO) é uma empresa pioneira no desenvolvimento de soluções tecnológicas voltadas para o atendimento Omnichannel ao cliente.

Veja a atuação da Darede ma construtora Tenda!

Parceria entre AWS e Darede fortalece infraestrutura do Open Finance Brasil, por meio da definição de melhores práticas e arquitetura segura

Veja a atuação da Darede na F3 Capital.

Conheça como a Darede desenvolveu uma plataforma NG-SIEM 100% AWS Native integrada ao Amazon Bedrock e Anthropic Claude para acelerar a investigação de incidentes.

Entenda de forma prática e simplificada a atuação da Darede no case da FlightMarket. Veja como auxiliamos a empresa em sua jornada para cloud.

A Tenda é uma construtora com mais de 50 anos, focada na construção civil para famílias de baixa renda. Está listada na bolsa de valores de São Paulo com cerca de $1B de valor de mercado. Como todo o mercado de construção civil foi bastante afetado com a pandemia e com a guerra na Ucrânia, o aumento do preço dos materiais usados nas construções de suas unidades habitacionais gerou a necessidade de redução de custos em todas as esferas.

A SecOffice realizou um Pentest Grey Box na plataforma da Trio Tecnologia.
Baseado em frameworks de mercado, o teste no ambiente real validou a robustez
dos controles, resultando em um plano de ação ágil para elevar a maturidade da
segurança e garantir a proteção dos usuários.

A Darede executou um projeto no Corinthians, com a finalidade de otimizar os custos da infraestrutura. Veja os detalhes.

Entenda de forma rápida e simplificada como a Darede atuou no Hiperbanco.

Rolar para cima

Nós usamos cookies para garantir e oferecer a melhor experiência de navegação em nosso site! Mais informações